
 en
Richtlinie zum Umgang mit Daten
Alle, die personenbezogene Daten für Babylon Berlin verarbeiten, halten sich an diese Regeln: die Mitarbeitenden, der Abwicklungspartner Acut sowie die Webagentur navus. Dies gilt für den Online-Shop babylonberlin.shop sowie für alle Verkäufe über Marktplätze, einschließlich Amazon.
- Abgedeckte Daten: Kunden- und Käuferdaten, Bestell- und Rechnungsdaten, Konto- und Systemzugangsdaten.
- Abgedeckte Systeme: der WooCommerce-Shop samt Datenbank, Backups, das Babylon-PIM-Plugin (Marktplatzanbindung), E-Mail sowie sämtliche Exporte oder Ausdrucke.
- Auch Käuferdaten bei Amazon unterliegen der Datenschutzrichtlinie von Amazon. Wenn die Regeln von Amazon strenger sind als die DSGVO, finden die Regeln von Amazon Anwendung.
- Verantwortlicher für die Richtlinie: der von Babylon Berlin benannte Datenschutz-Ansprechpartner.
1.1 Einstufung
Alle Daten fallen in eine von vier Kategorien; personenbezogene Daten von Kunden und Amazon-Käufern sind stets als „vertraulich“ einzustufen.
| Ebene | Beispiele | Regel |
|---|---|---|
| Streng vertraulich | API-Schlüssel und Refresh-Tokens (Amazon, eBay, Kaufland, OTTO), Admin-Passwörter, Schlüssel für Zahlungsdienstleister | Nur in den Shop-Einstellungen oder einem Passwort-Manager. Niemals per E-Mail oder Chat versendet. Änderung nach Personalwechsel oder einem Sicherheitsvorfall. |
| Vertraulich | Namen, Anschriften, Telefonnummern, E-Mail-Adressen (einschl. Amazon-Relay-Adressen), Bestellinhalte, Rechnungen | Nur für Personen, die sie für den Auftrag benötigen. Niemals in Tabellenkalkulationen, Chats oder E-Mail-Texte kopiert. Planmäßige Löschung (1.4). |
| Intern | Lagerbestände, Verkaufszahlen, Lieferantenkonditionen, Synchronisationsprotokolle ohne personenbezogene Daten | Nur für Personal, Acut und Navus. |
| Öffentlich | Produktdaten, Preise, veröffentlichte Texte und rechtliche Seiten | Darf frei geteilt werden. |
Kartendaten werden von Babylon Berlin zu keinem Zeitpunkt gespeichert; die Zahlungsabwicklung erfolgt über den Zahlungsdienstleister.
1.2 Zugang
Personen sehen personenbezogene Daten nur dann, wenn ihre Aufgabe dies erfordert – und zwar über ihr eigenes Konto mit Zwei-Faktor-Anmeldung.
| WHO | Zugriff möglich | Wie |
|---|---|---|
| Babylon-Berlin-Team | Bestellungen, Kundendaten, Rechnungen | Persönliches Shop-Konto (Shop-Manager), Zwei-Faktor-Anmeldung |
| Acut (Auftragsabwicklung) | Bestellungen und Lieferadressen – nur für den Versand | Eigenes Konto oder API-Schlüssel, beschränkt auf Bestellungen und Lieferungen; wird bei Vertragsende entfernt. |
| Navus, UAB (web agency) | Shop-Verwaltung; Verwendung personenbezogener Daten nur zur Behebung eines gemeldeten Problems | Persönliche Administratorenkonten, Zwei-Faktor-Anmeldung |
| Seller-Central-Nutzer | Amazon-Bestellungen | Persönliche Amazon-Zugangsdaten mit zweistufiger Verifizierung |
- Keine gemeinsam genutzten Konten oder Passwörter.
- Der Zugriff wird an dem Tag entzogen, an dem eine Person ausscheidet oder ein Vertrag endet.
- Konten und API-Schlüssel werden alle sechs Monate überprüft.
- Die Zwei-Faktor-Anmeldung im Shop erfolgt über Wordfence Login Security.
1.3 Speicherung, Verschlüsselung und Übertragung
Personenbezogene Daten befinden sich ausschließlich in der Shop-Datenbank, deren Backups sowie den Systemen der Marktplätze selbst; sie werden im Ruhezustand verschlüsselt gespeichert und ausschließlich über verschlüsselte Verbindungen übertragen.
- Wo: in der WooCommerce-Datenbank beim Hosting-Anbieter (EU), in deren Backups sowie in Seller Central. Keine Kopien auf Laptops, USB-Sticks, in Tabellenkalkulationen oder Chat-Tools.
- Im Ruhezustand: Datenbank- und Backup-Speicher mit mindestens AES-128 (Amazon-Mindeststandard) verschlüsselt. Offen: Der Hosting-Anbieter bestätigt dies schriftlich.
- Bei der Übertragung: HTTPS mit TLS 1.2 oder höher für den Shop, den Admin-Bereich und alle Marktplatz-APIs; E-Mail-Versand erfolgt über TLS.
- Protokolle: System- und Synchronisierungsprotokolle erfassen lediglich Bestellnummern und Statusinformationen, jedoch niemals Namen, Adressen, Telefonnummern oder E-Mail-Adressen.
- Papier: Lieferscheine mit Adressdaten werden nach dem Versand vernichtet.
1.4 Aufbewahrung und Löschung
Amazon-Käuferdaten werden spätestens 30 Tage nach der Lieferung automatisch anonymisiert; lediglich die steuerrechtlich vorgeschriebenen Daten werden länger aufbewahrt.
| Daten | Aufbewahrt für | Dann |
|---|---|---|
| Käuferdaten aus Bestellungen bei Amazon und anderen Marktplätzen (Name, Straße, Telefon, E-Mail) | Bis 30 Tage nach der Lieferung | Automatische Anonymisierung durch einen täglichen Job; Stadt, Postleitzahl und Land bleiben für steuerliche Zwecke erhalten. |
| Rechnungen und Buchungsunterlagen | Gesetzliche Frist nach HGB und AO (derzeit bis zu 10 Jahre) | Gelöscht |
| Kundendaten des Shops | Soweit die Bestellung, das Kundenkonto oder eine gesetzliche Verpflichtung dies erfordern | Gelöscht oder anonymisiert |
| Backups | Nach spätestens 30 Tagen überschrieben (offen: Backup-Zyklus des Hostings bestätigen) | Überschrieben |
| Synchronisierungsprotokolle (keine personenbezogenen Daten) | 30 Tage | Automatisch gelöscht |
1.5 Verarbeitung von Datensätzen und Partnern
Das bestehende Verzeichnis von Verarbeitungstätigkeiten (Art. 30 DSGVO) erhält einen neuen Eintrag – „Abwicklung von Marktplatz-Bestellungen (Amazon)“ –, und jeder Partner mit Zugriff auf Käuferdaten verfügt über einen Vertrag, der diesen Vorgang abdeckt.
Neuer Eintrag im Datensatz:
- Daten: Name des Käufers, Lieferadresse, Telefonnummer, Amazon-Weiterleitungs-E-Mail-Adresse, Bestellinhalt, Rechnungsdaten.
- Zweck und Rechtsgrundlage: Auftragsabwicklung und Rechnungsstellung (Art. 6 Abs. 1 lit. b DSGVO); steuerliche Pflichten (Art. 6 Abs. 1 lit. c DSGVO).
- Empfänger: Acut, der Versanddienstleister, der Hosting-Anbieter, navus.
- Aufbewahrung und Sicherheit: wie in Ziffer 1.3 und 1.4 dieser Richtlinie.
| Partner | Rolle | Vereinbarung |
|---|---|---|
| Dogado | Prozessor | Auftragsverarbeitungsvertrag (Art. 28 DSGVO) |
| Acut | Auftragsverarbeiter (im Sinne der Auftragsverarbeitung) | Auftragsverarbeitungsvertrag |
| Navus, UAB | Auftragsverarbeiter (Webagentur) | Auftragsverarbeitungsvertrag |
| SMTP | Prozessor | Auftragsverarbeitungsvertrag |
| DHL or other carrier | Eigener Controller | Beförderungsbedingungen |
| Amazon | Eigener Controller | Amazon-Verkäufervereinbarung und Datenschutzrichtlinie |
1.6 Sicherheitsvorfälle
Wer einen möglichen Vorfall bemerkt – etwa einen verlorenen Laptop oder ein verlorenes Mobiltelefon, eine unbekannte Anmeldung oder an die falsche Person übermittelte Daten –, meldet diesen unverzüglich; sind Käuferdaten von Amazon betroffen, wird Amazon innerhalb von 24 Stunden benachrichtigt.
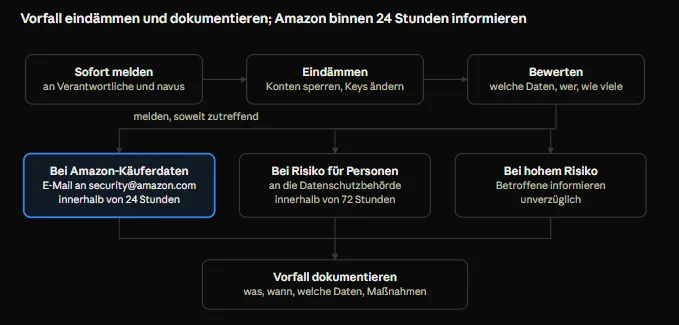
Jeder Vorfall wird dokumentiert, auch wenn keine Meldepflicht besteht. Zuständig ist die Behörde am Sitz des Unternehmens (Berlin oder Brandenburg; offen: welche).
1.7 Verantwortlichkeiten und Überprüfung
Der Versicherungsnehmer hält die Police, das Verzeichnis der Verarbeitungstätigkeiten sowie die Partnervereinbarungen auf dem aktuellen Stand und überprüft diese jährlich.
- Vor der Gewährung des Zugangs: Alle lesen diese Richtlinie und bestätigen sie schriftlich; Acut und Navus bestätigen sie für ihre Mitarbeitenden.
- Jedes Jahr: eine kurze Auffrischung für alle mit Zugangsberechtigung.
- Zusätzliche Überprüfungen: nach einem Vorfall, bei einem neuen Partner oder einem neuen Marktplatz.